Задержание в Амстердаме по делу ShinyHunters усилило риски для рынка кибербезопасности
Дело 24-летнего специалиста из Neo Security показывает, как кадровая политика, репутационные риски и трансграничные расследования становятся фактором корпоративной устойчивости.
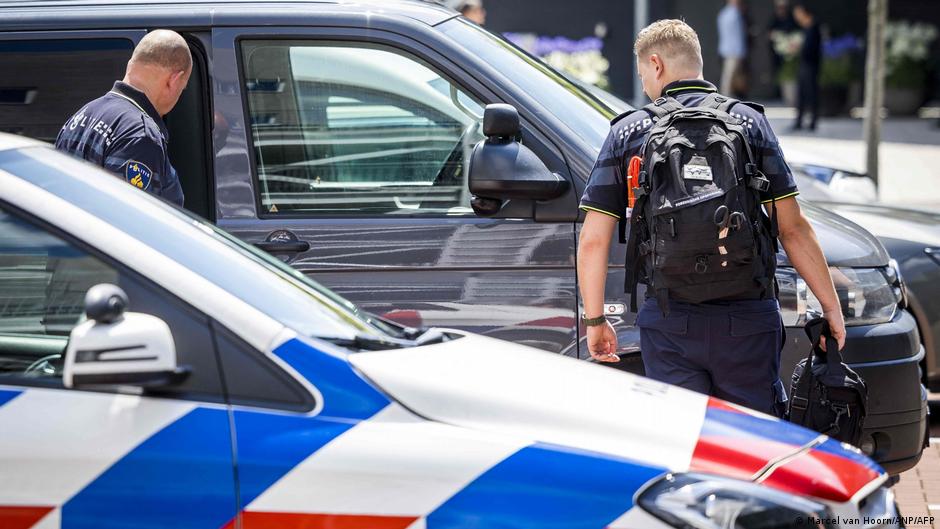
Полиция Нидерландов задержала 24-летнего жителя Амстердама в рамках расследования деятельности хакерской группировки ShinyHunters, которая на прошлой неделе заявила о взломе базы Федерального бюро расследований США и похищении данных сотрудников ведомства. Для бизнеса эта история выходит далеко за рамки уголовной хроники: она затрагивает вопросы управления рисками в компаниях кибербезопасности, проверки персонала, использования «второго шанса» для специалистов с судимостью и доверия к поставщикам, работающим с наступательными киберинструментами.
Нидерландская полиция объявила о задержании в понедельник, 28 сентября, указав, что оно произошло в сентябре. Точная дата в сообщении правоохранителей в соцсети X не названа. Во вторник, 29 сентября, подозреваемый должен предстать перед судом в Роттердаме. Имя задержанного полиция также не раскрыла.
Однако представитель амстердамской компании Neo Security Бенджамин Корпер сообщил Reuters, что речь идет о Пепейне ван дер Стапе, который возглавляет в компании направление наступательной кибербезопасности. По словам Корпера, его сотрудника задержали 15 сентября «в ходе масштабной полицейской операции с применением светошумовых гранат». В тот же день офис Neo Security посетили сотрудники криминалистической службы.
В ShinyHunters заявили, что ван дер Стап «не имеет никакого отношения» к группировке.
Корпоративный риск «второго шанса»
С управленческой точки зрения ключевой вопрос заключается не только в том, подтвердятся ли подозрения следствия, а в том, как компании кибербезопасности выстраивают контроль вокруг сотрудников, имеющих доступ к чувствительным инструментам и клиентской инфраструктуре. Neo Security, по словам Корпера, рассматривала трудоустройство ван дер Стапа как «второй шанс» для специалиста. В отрасли, где дефицит кадров сочетается с высоким спросом на практический опыт атакующих техник, подобные решения могут быть рациональными, но требуют особенно жесткой системы внутреннего комплаенса.
Ван дер Стап уже был судим. В 2023 году его приговорили к четырем годам лишения свободы, один из которых был условным, после того как суд признал его виновным в серии краж данных и вымогательстве. По оценке правоохранительных органов, на этом он заработал от 1,5 млн до 2,7 млн евро. На процессе он признал вину и раскаялся.
По данным следствия по тому делу, преступления ван дер Стап совершал, когда работал в амстердамском стартапе Hadrian, специализирующемся на кибербезопасности, и был волонтером в некоммерческой исследовательской организации DIVD, занимавшейся поиском компьютерных уязвимостей. Эта биография отражает один из структурных вызовов отрасли: навыки, востребованные для защиты цифровой инфраструктуры, во многом совпадают с навыками, которые могут использоваться для кражи данных и вымогательства.
На свободу ван дер Стап вышел досрочно в декабре 2025 года. Незадолго до нового задержания в интервью автору блога KrebsonSecurity Брайану Кребсу он называл себя хакером, вставшим на путь исправления, стремящимся изменить жизнь к лучшему и приносить пользу обществу. Для работодателя такая публичная позиция могла работать как аргумент в пользу реинтеграции специалиста в легальный рынок. Но новое расследование показывает, насколько высокая цена ошибки в секторе, где доверие является частью продукта.
Взлом ФБР как репутационный триггер
22 сентября ShinyHunters опубликовали в даркнете сообщение о взломе базы ФБР и похищении данных множества бывших и действующих сотрудников бюро. Среди них, как утверждается, были сведения о психиатрических и медицинских обследованиях агентов. Кроме того, хакеры заявили о получении доступа к данным директора ведомства Кэша Патела. Reuters удалось частично подтвердить подлинность опубликованных данных.
Представители ФБР сообщили, что «осведомлены о заявлениях о несанкционированной активности», затрагивающей сайт для соискателей FBIjobs.gov, и проводят расследование. Даже при осторожной формулировке бюро сам факт проверки инцидента усиливает давление на всех участников цепочки: от государственных ИТ-подрядчиков до компаний, которые занимаются мониторингом уязвимостей, тестированием на проникновение и реагированием на инциденты.
Для корпоративного сектора наиболее чувствителен характер заявленных данных. Если утечки касаются не только учетных записей или контактной информации, но и медицинских или психиатрических сведений сотрудников правоохранительного ведомства, речь идет о рисках шантажа, социальной инженерии и долгосрочного ущерба для кадровой безопасности. Это меняет экономику инцидента: ущерб перестает измеряться только затратами на восстановление систем и уведомление пострадавших.
ShinyHunters и рынок крупных утечек
ShinyHunters связывают с несколькими крупными утечками данных. В феврале 2026 года после взлома баз крупнейшего мобильного оператора Нидерландов Odido группировка получила доступ к данным более чем 6,2 млн жителей страны. Среди других недавних атак, которые приписывают ShinyHunters, фигурируют предполагаемая кража миллионов корпоративных записей разработчика видеоигр Rockstar Games, известного в том числе серией Grand Theft Auto, а также майская атака на образовательную платформу Canvas, вызвавшая масштабные сбои в школах США.
Такая последовательность инцидентов формирует для компаний и инвесторов более широкий вывод: киберриски все чаще становятся не технической статьей расходов, а фактором стратегического управления. Слияния и поглощения, партнерства с подрядчиками, найм специалистов в чувствительные подразделения, страхование киберрисков и раскрытие инцидентов перед регуляторами теперь должны оцениваться с учетом вероятности не только внешней атаки, но и кризиса доверия вокруг поставщика или сотрудника.
Для самой Neo Security ситуация может стать проверкой зрелости корпоративного управления. Важно, какие процедуры допуска к данным использовались, какие ограничения действовали для руководителя направления наступательной кибербезопасности и как компания будет коммуницировать с клиентами после визита криминалистической службы. Даже если вина сотрудника не будет доказана, рынок будет оценивать не только юридический исход, но и качество управленческой реакции.
Расследование продолжается, а подозреваемый должен предстать перед судом в Роттердаме. До решения суда любые выводы о его причастности остаются предварительными. Однако уже сейчас дело ShinyHunters стало показательным примером того, как уголовное расследование в киберсфере превращается в деловой кейс о доверии, контроле доступа и цене кадровых решений в индустрии, где граница между защитой и атакой особенно тонка.