Кибератаки на системы оповещения Украины и России выявили операционные риски
Параллельные взломы государственных приложений показали, как компрометация цифрового канала подрывает доверие к критически важным сервисам.
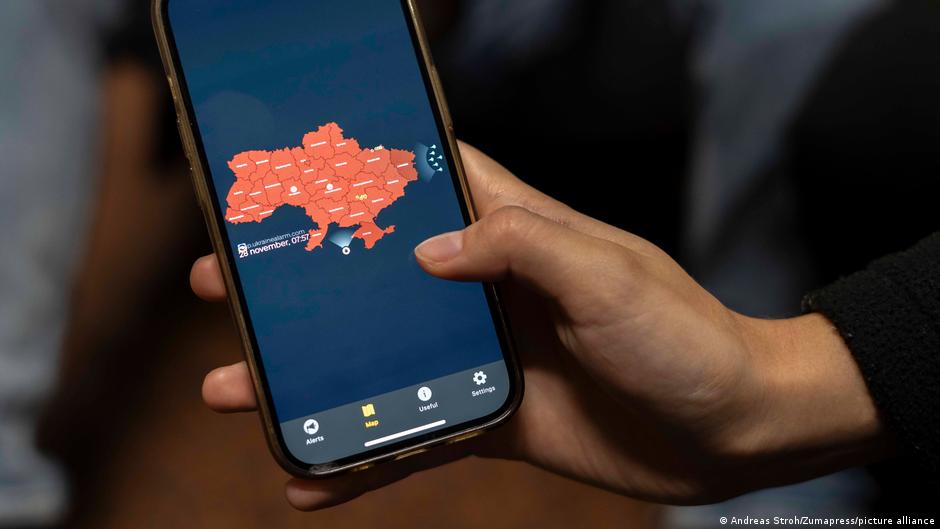
Государственные мобильные сервисы оповещения в Украине и России почти одновременно столкнулись с кибератаками, в результате которых пользователи получили ложные предупреждения об угрозах чрезвычайного масштаба. В украинском приложении «Воздушная тревога» распространялись сообщения о радиационной и химической опасности, а также об угрозе уличных боев в Киеве. В приложении МЧС России злоумышленники организовали рассылку информации о якобы запущенных в сторону страны ядерных боеголовках.
Инциденты демонстрируют значимость цифровых систем оповещения не только как технологической инфраструктуры, но и как актива общественного доверия. Для операторов таких платформ ключевым становится управление двумя взаимосвязанными рисками: обеспечением непрерывности сервиса и подтверждением достоверности сообщений. Если злоумышленники получают возможность имитировать официальные уведомления, ущерб может возникнуть еще до нарушения основной инфраструктуры — за счет паники, информационной неопределенности и снижения доверия к последующим предупреждениям.
Украинский сервис временно отключил push-уведомления
Официальное украинское приложение «Воздушная тревога», предназначенное для информирования населения об угрозах, подверглось кибератаке вечером в воскресенье, 1 ноября. После появления ложных сообщений первыми публично отреагировали Воздушные силы ВСУ. Военные допустили, что сервис оказался под «враждебным воздействием», и подчеркнули, что радиационной угрозы нет.
Государственная служба Украины по чрезвычайным ситуациям сообщила, что общегосударственная система оповещения продолжает работать в штатном режиме. По информации ведомства, сигналы об угрозах передаются областным администрациям и в уличные системы оповещения. Таким образом, сбой затронул отдельный цифровой канал, тогда как другие элементы государственной системы сохранили работоспособность.
Позднее разработчики приложения подтвердили факт несанкционированного вмешательства. В качестве оперативной меры команда отключила push-уведомления и временно приостановила работу сервиса. Пользователей также призвали не переходить по ссылкам, полученным в подозрительных уведомлениях.
«Сегодня посторонние лица осуществили несанкционированное вмешательство в работу приложения. Мы отключили push-уведомления и временно приостановили работу приложения».
С управленческой точки зрения это решение отражает стандартный приоритет кризисного реагирования: сначала остановить потенциально скомпрометированный канал, а затем поэтапно возвращать функции после проверки. Такой подход временно ограничивает доступность продукта, но снижает риск дальнейшего распространения ложной информации от имени официального сервиса.
Поэтапное восстановление и усиление защиты
В ночь на 2 ноября команда «Воздушной тревоги» объявила о постепенном восстановлении работы после кибератаки. Пользователи вновь начали получать уведомления о воздушной тревоге, хотя некоторые функции оставались временно недоступными. Разработчики также заявили, что приложение не хранит персональные данные пользователей и что в сервисе внедряются дополнительные меры киберзащиты.
Отсутствие хранимых персональных данных ограничивает один из возможных видов ущерба, однако не устраняет репутационных и операционных последствий. Для платформы, чья ценность зависит от скорости и достоверности уведомлений, компрометация механизма рассылки затрагивает саму основу пользовательского доверия. Поэтому восстановление технической работоспособности является лишь частью задачи: оператору также необходимо убедить аудиторию, что новые сообщения поступают через защищенный и контролируемый канал.
Российское МЧС сообщило о массированной атаке
Почти одновременно о киберинциденте заявило МЧС России. По версии ведомства, его мобильное приложение подверглось «массированной кибератаке». В результате пользователям рассылали ложные сообщения о якобы запущенных в сторону России ядерных боеголовках. Специалисты министерства приступили к устранению уязвимости и восстановлению нормальной работы сервиса.
Схожесть сценариев — компрометация приложений, распространение крайне тревожных сообщений и последующее восстановление — обращает внимание на общую уязвимость централизованных каналов коммуникации. При этом сообщения властей и разработчиков не содержат данных, позволяющих установить связь между двумя атаками или сделать вывод об их общем организаторе.
Деловые выводы для операторов критических сервисов
Для руководителей цифровых платформ эти случаи подчеркивают необходимость рассматривать систему уведомлений как самостоятельный критический контур. Его защита требует не только предотвращения проникновения, но и готовности быстро отключить отдельную функцию, сохранить резервные каналы связи и публично объяснить пользователям, какие сообщения являются достоверными.
Опыт украинского приложения показывает практическую роль поэтапного восстановления: базовые уведомления были возвращены раньше полного набора функций. Одновременно работа общегосударственной системы и уличных средств оповещения продемонстрировала значение многоканальной архитектуры. Российское МЧС, в свою очередь, сосредоточило усилия на устранении уязвимости и нормализации сервиса. В обоих случаях дальнейшая устойчивость будет зависеть от того, насколько дополнительные меры защиты смогут сочетаться с доступностью и скоростью доставки предупреждений.